

핵심 요약
개인 액세스 token은 APIYI의 관리 API를 위한 새로운 인증 수단입니다. 스크립트와 자동화 도구에서 잔액 조회, 로그 조회 및 token 관리 API를 호출할 수 있도록 지원합니다. 기존의 시스템 token을 대체하며, 필요한 권한만 부여하고 만료일을 설정하며 IP 허용 목록으로 제한할 수 있습니다. 계정당 최대 20개의 token을 생성할 수 있으므로 용도별로 발급하여 사용할 수 있습니다.개인 액세스 token으로는 모델을 호출할 수 없습니다. 모델을 호출하려면 기존처럼 콘솔에서 “모델 키”로 표시되는 API Key(
sk-로 시작)를 계속 사용하십시오.시스템 token과의 차이점
생성 방법
1
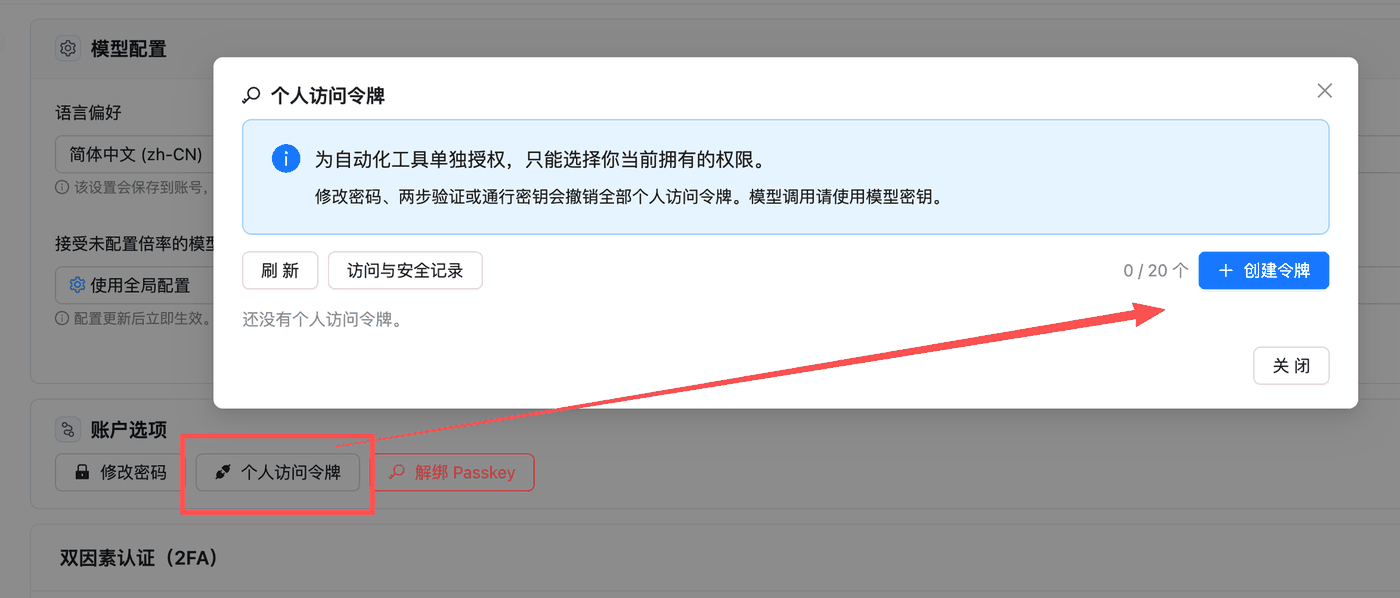
개인 액세스 tokens 열기
콘솔에 로그인한 후
api.apiyi.com/account/profile의 프로필 페이지로 이동합니다. 계정 옵션에서 개인 액세스 tokens를 클릭한 다음, 오른쪽 상단의 token 생성을 클릭합니다.2
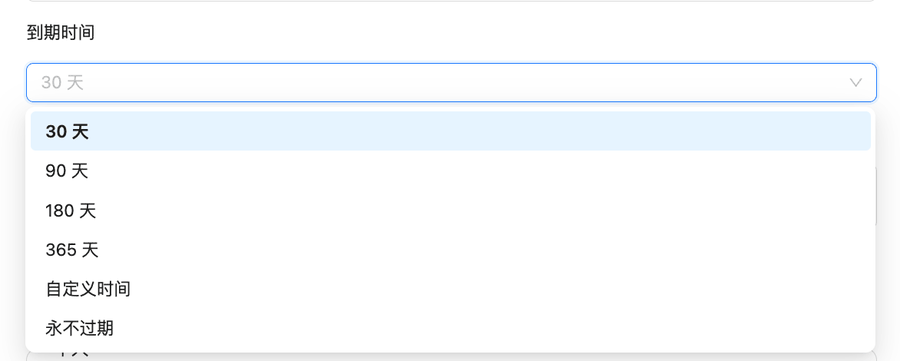
이름 지정 및 만료 기간 선택
“정산 스크립트” 또는 “잔액 모니터링”과 같이 용도를 알 수 있는 이름을 지정합니다. 기본 만료 기간은 30일이며, 만료 시 token 작동이 중단됩니다. 스크립트가 예기치 않게 중단되지 않도록 더 긴 기간(예: 365일)을 설정하는 것을 권장합니다.
3
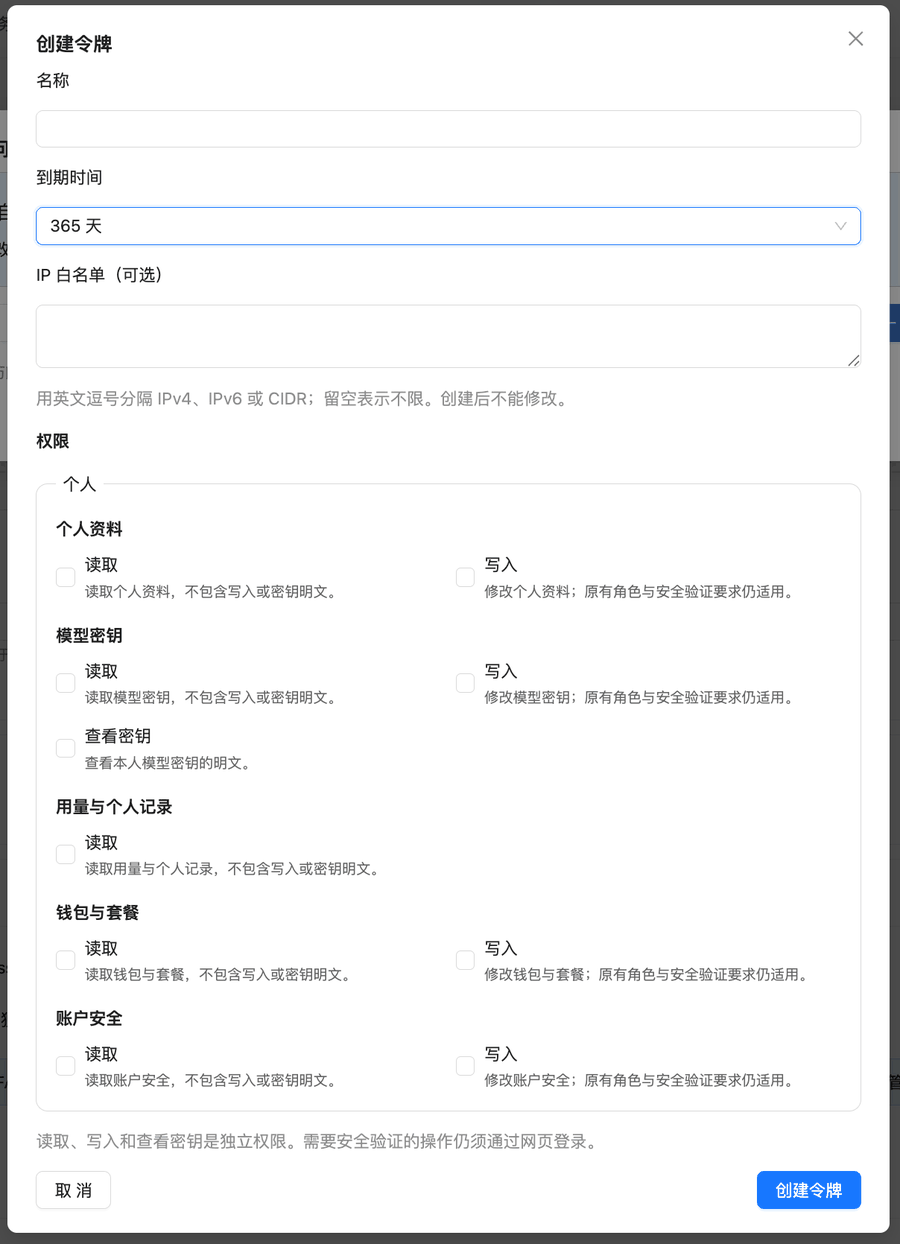
IP 허용 목록 설정(선택 사항)
여러 항목은 쉼표로 구분합니다. IPv4, IPv6 및 CIDR을 지원합니다. 제한을 두지 않으려면 비워 둡니다. 허용 목록은 생성 후 편집할 수 없습니다. 아래의 권장 워크플로를 참조하십시오.
4
권한 선택
스크립트에서 사용하는 권한만 선택합니다. 아래 표를 참조하십시오.
5
token 생성 및 저장
token 생성을 클릭한 다음, 즉시 token을 복사하여 안전하게 보관합니다.
선택해야 할 권한
권한에는 읽기, 쓰기, 시크릿 표시의 세 가지 종류가 있습니다. 각 권한은 개별적으로 부여됩니다. 쓰기 권한에는 읽기 권한이 포함되지 않으며, 읽기 권한으로는 키의 평문을 확인할 수 없습니다.
예를 들어, 일일 대사 작업에는 “사용량 및 개인 기록 · 읽기”만 필요하며, 잔액 모니터링에는 “프로필 · 읽기”만 필요합니다.
비밀번호 변경이나 2단계 인증 설정과 같이 보안 인증이 필요한 작업은 웹사이트에 로그인한 후 직접 수행해야 합니다. 개인 액세스 token은 쓰기 권한이 있더라도 이러한 작업을 수행할 수 없습니다.
IP 허용 목록 안전하게 설정하기
허용 목록은 생성한 후에는 수정할 수 없습니다. 변경하려면 새 token을 생성해야 합니다. 다음 순서로 진행하는 것을 권장합니다:- 허용 목록 없이 token을 생성하여 스크립트가 정상 작동하는지 확인합니다.
- 정상 작동이 확인되면 허용 목록을 포함한 프로덕션 token을 생성합니다. 프로덕션 서버, 대기 서버, 문제 해결에 필요할 수 있는 사무실 네트워크 등 사용할 가능성이 있는 모든 egress IP를 포함하십시오.
- 프로덕션 token으로 전환하고 허용 목록이 없는 테스트 token을 삭제합니다.
사용 방법
사용 방법은 시스템 token과 동일합니다. token 자체를Authorization 헤더에 입력합니다. Bearer 접두사는 선택 사항입니다.
자주 발생하는 오류
관련 문서
잔액 조회 API
개인 액세스 token으로 계정 잔액을 확인합니다
로그 조회 API
정산을 위해 시간 범위별 호출 기록을 조회합니다
Token 관리 API
프로그래밍 방식으로 API 키를 생성, 교체 및 삭제합니다
API 키를 안전하게 관리하는 방법은 무엇입니까?
API 키 권한 범위 및 유출 방지