

簡潔な回答
パーソナルアクセス tokenは、APIYIの管理API用の新しい認証情報です。スクリプトや自動化ツールから、残高照会、ログ照会、token管理APIを呼び出すことができます。 従来のシステム tokenを置き換えるものです。必要な権限のみを付与し、有効期限を設定して、IP許可リストに制限することができます。1つのアカウントにつき最大20個の tokens を保持できるため、用途ごとに1つずつ発行可能です。パーソナルアクセス tokens はモデルを呼び出すことはできません。モデルを呼び出すには、引き続き API Key(コンソールでは「モデルキー」と呼ばれ、
sk- で始まります)をご使用ください。システムtokenとの違い
作成方法
1
Personal Access Tokens を開く
コンソールにサインインし、
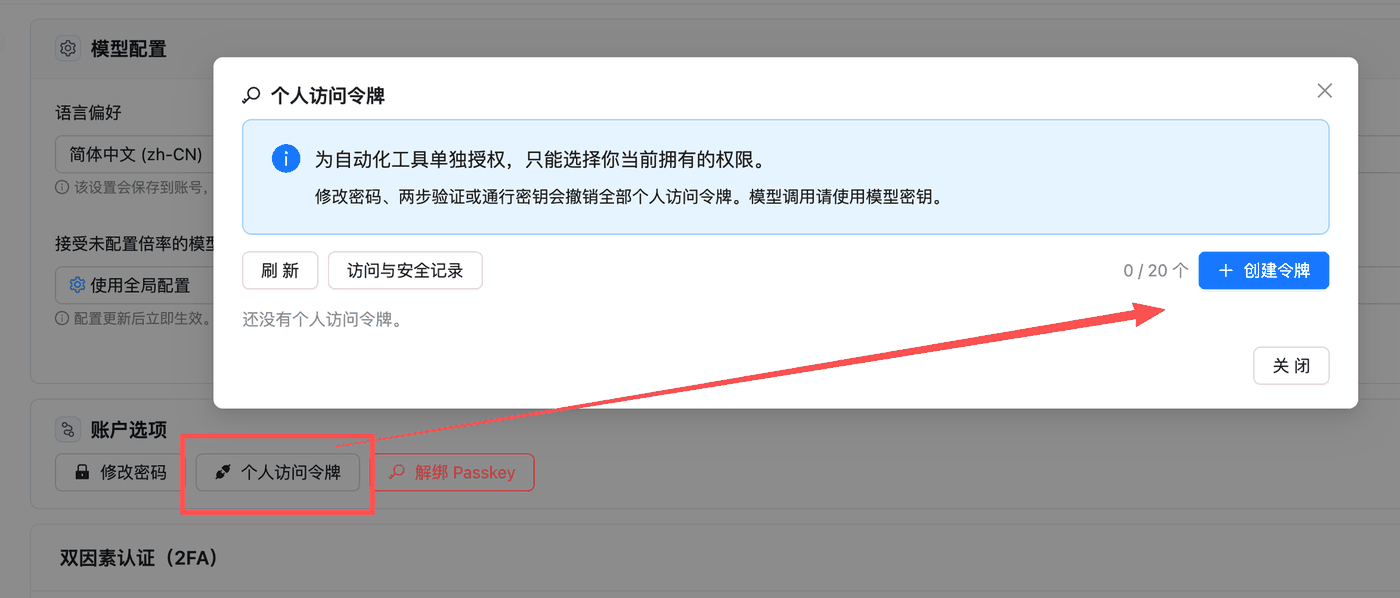
api.apiyi.com/account/profile にあるプロフィールページに移動します。Account Options の下にある Personal Access Tokens をクリックし、右上の Create Token をクリックします。2
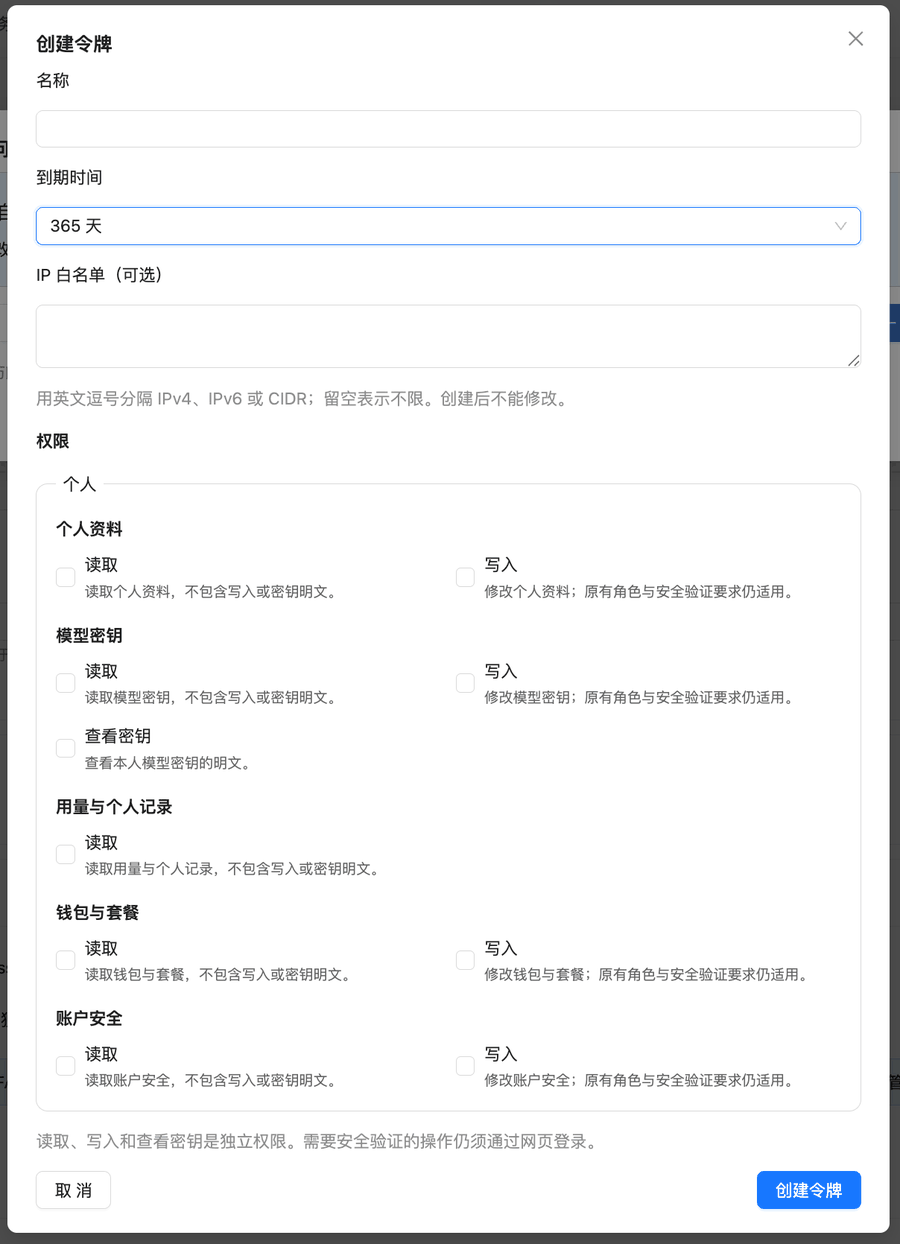
名前を設定して有効期限を選択する
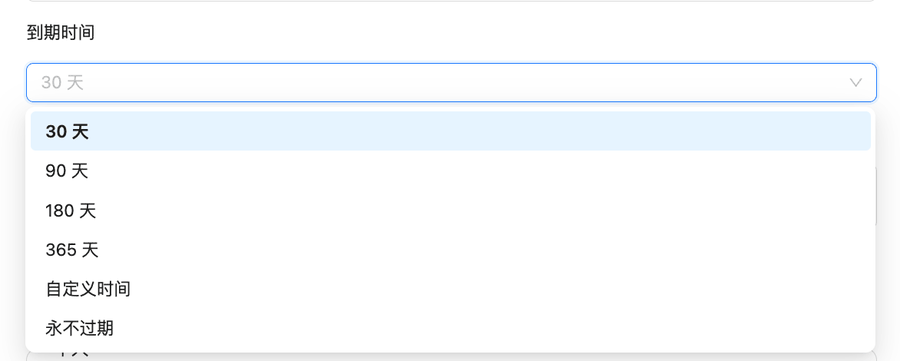
「照合スクリプト」や「残高監視」など、用途がわかる名前を付けます。デフォルトの有効期限は30日で、期限が切れると token は機能しなくなります。スクリプトが予期せず停止しないよう、より長い期間(例:365日)を選択することをお勧めします。
3
IP許可リストを設定する(任意)
複数のエントリはカンマで区切ります。IPv4、IPv6、CIDRに対応しています。制限しない場合は空欄のままにしてください。作成後に許可リストを編集することはできません。 下記の推奨ワークフローを参照してください。
4
権限を選択する
スクリプトが使用するもののみを選択してください。下の表を参照してください。
5
token を作成して保存する
Create Token をクリックし、すぐに token をコピーして安全に保管してください。
選択すべき権限
権限には、読み取り(read)、書き込み(write)、シークレットの表示(reveal secret)の3種類があります。それぞれ個別に付与されます。書き込み権限に読み取り権限は含まれず、読み取り権限でもキーのプレーンテキストは表示されません。
たとえば、毎日の照合ジョブには「Usage & personal records · Read」のみが必要であり、残高モニターには「Profile · Read」のみが必要です。
**パスワードの変更や2要素認証設定など、セキュリティ検証が必要な操作は、引き続きウェブサイトにサインインして行う必要があります。**パーソナルアクセス token では、書き込み権限があってもこれらの操作を実行できません。
IP許可リストの安全な設定
許可リストは作成後に編集できません。変更するには、新しい token を作成する必要があります。以下の手順を推奨します:- 許可リストを設定せずに token を作成し、スクリプトが正常に動作することを確認します。
- 正常に動作したら、許可リストを設定した本番用 token を作成します。本番サーバー、スタンバイサーバー、トラブルシューティングで使用するオフィスネットワークなど、利用する可能性のあるすべての送信元IP(egress IP)を含めてください。
- 本番用 token に切り替え、許可リストのないテスト用 token を削除します。
使用方法
使用方法はシステムtokenと同じです。Authorization ヘッダーにtoken自体を指定します。Bearer プレフィックスは省略可能です。
よくあるエラー
関連ドキュメント
残高照会API
パーソナルアクセストークンを使用してアカウント残高を確認します
ログ照会API
照合のために時間範囲で呼び出しログを取得します
トークン管理API
プログラムから API Key の作成、ローテーション、削除を行います
API Key を安全に管理するには?
API Key の権限境界と漏洩防止について説明します