

Краткий ответ
Персональный access token — это новые учетные данные для API управления APIYI. Он позволяет вашим скриптам и инструментам автоматизации вызывать API запроса баланса, запроса логов и управления tokens. Он заменяет старый системный token. Вы можете предоставлять только необходимые разрешения, задавать срок действия и ограничивать его списком разрешенных IP-адресов. Каждый аккаунт может содержать до 20 tokens, поэтому вы можете выпускать по одному под каждую задачу.Персональные access tokens не могут вызывать модели. Для вызова моделей продолжайте использовать свой API-ключ (в консоли он называется «ключом модели» и начинается с
sk-).Отличия от системного token
Как создать token
1
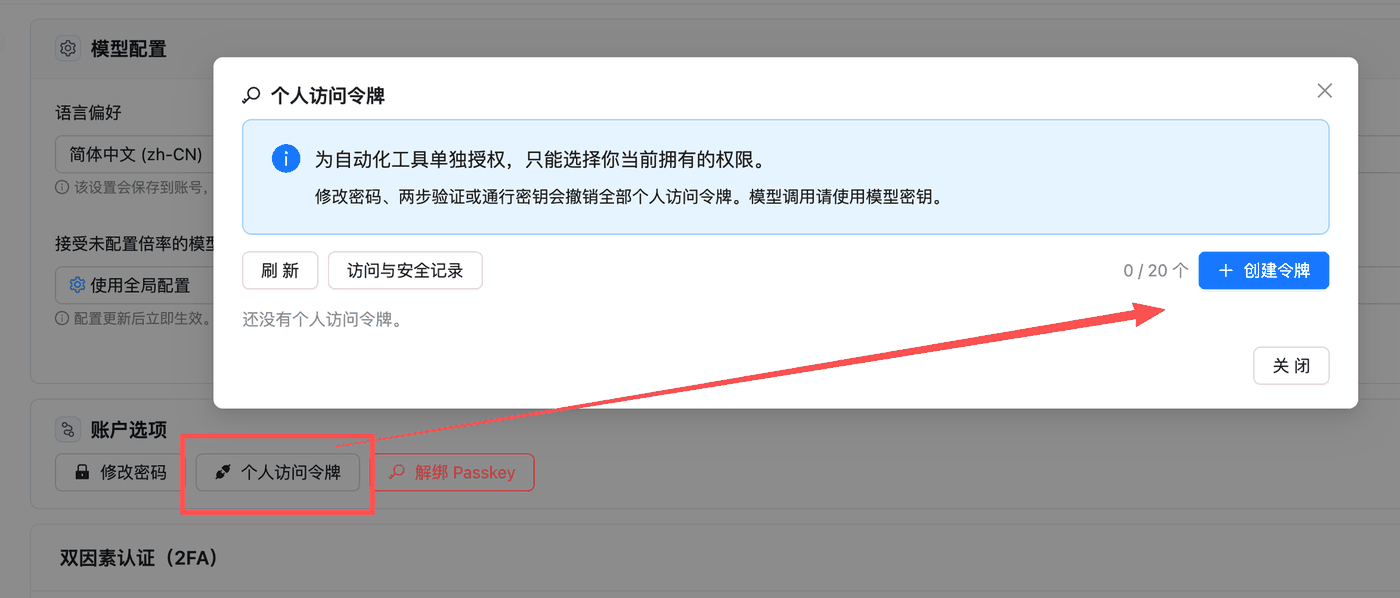
Откройте Personal Access Tokens
Войдите в консоль и перейдите на страницу профиля по адресу
api.apiyi.com/account/profile. В разделе Account Options нажмите Personal Access Tokens, затем нажмите Create Token в правом верхнем углу.2
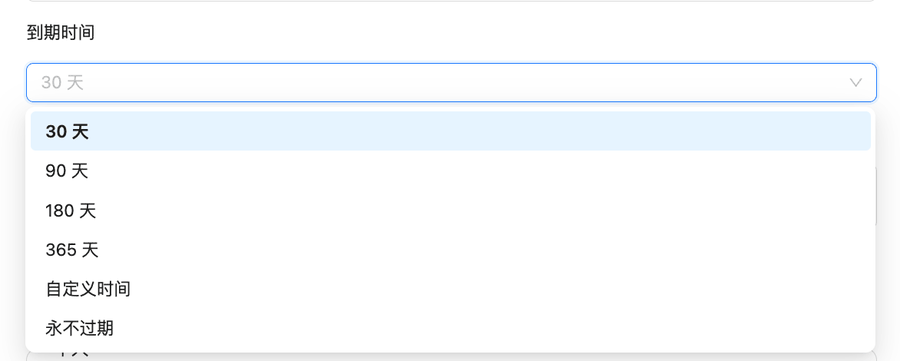
Укажите имя и выберите срок действия
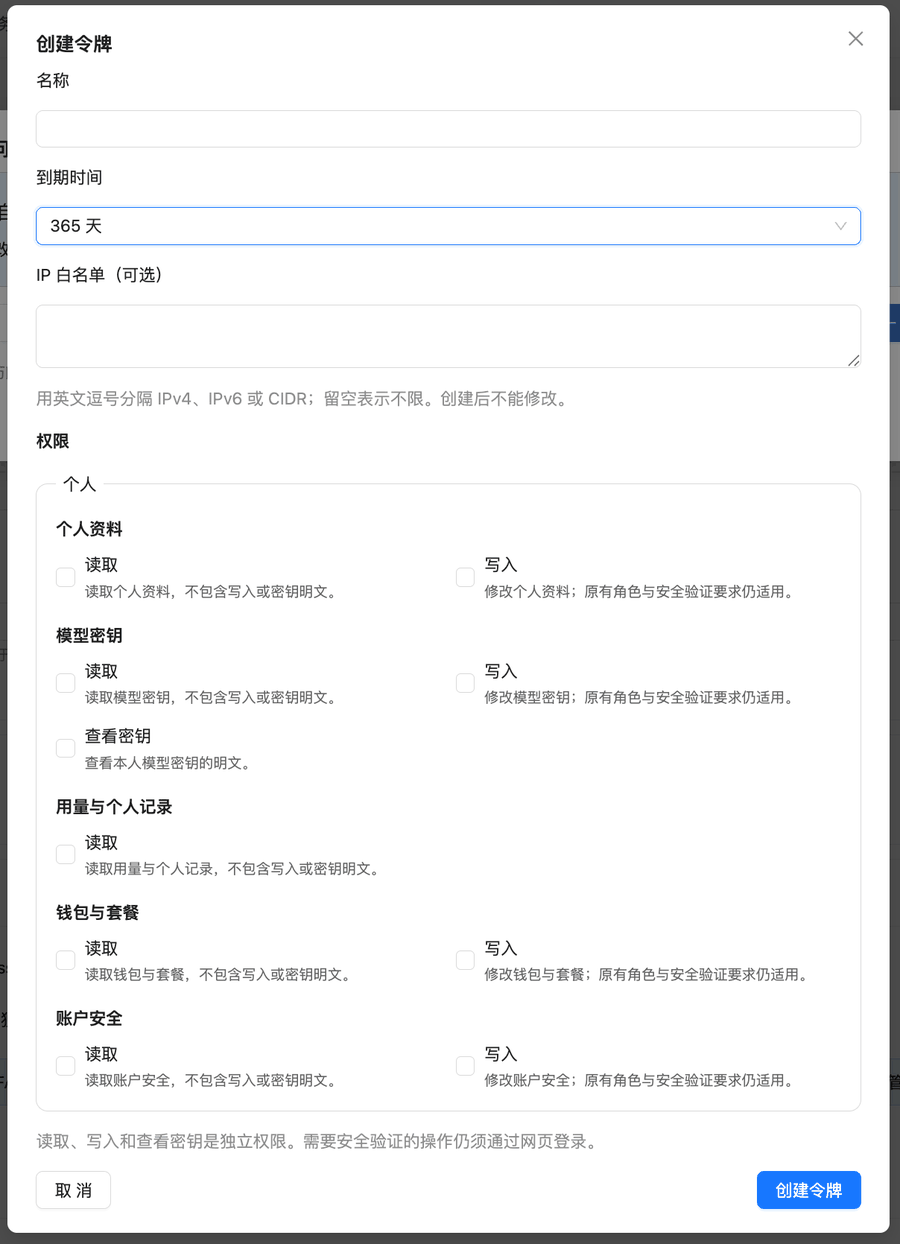
Задайте понятное имя, отражающее назначение, например «скрипт сверки» или «мониторинг баланса». Срок действия по умолчанию составляет 30 дней, и token перестает работать после его окончания. Мы рекомендуем выбрать более длительный период (например, 365 дней), чтобы работа ваших скриптов неожиданно не прервалась.
3
Настройте список разрешенных IP-адресов (необязательно)
Разделяйте несколько записей запятыми. Поддерживаются IPv4, IPv6 и CIDR. Оставьте поле пустым, если ограничения не требуются. Список разрешенных адресов нельзя изменить после создания. См. рекомендуемый порядок действий ниже.
4
Выберите права доступа
Выбирайте только то, что используется вашим скриптом. См. таблицу ниже.
5
Создайте и сохраните token
Нажмите Create Token, затем сразу скопируйте token и сохраните его в надежном месте.
Какие разрешения выбрать
Существует три типа разрешений: чтение, запись и просмотр секрета. Каждое из них предоставляется отдельно. Запись не включает в себя чтение, а чтение не отображает открытый текст ключа.
Например, для ежедневной задачи сверки требуется только «Использование и личные записи · Чтение», а для мониторинга баланса — только «Профиль · Чтение».
Действия, требующие проверки безопасности, такие как смена пароля или настроек двухфакторной аутентификации, по-прежнему необходимо выполнять после входа на веб-сайт. Token персонального доступа не может выполнять их даже при наличии разрешения на запись.
Безопасная настройка белого списка IP
Белый список нельзя отредактировать после создания. Чтобы изменить его, необходимо создать новый token. Мы рекомендуем следующий порядок действий:- Создайте token без белого списка и наладьте работу вашего скрипта.
- Как только все заработает, создайте production token с белым списком. Включите в него все исходящие IP, которые могут использоваться: production-серверы, резервные серверы и сеть офиса, которая может понадобиться для устранения неполадок.
- Переключитесь на production token и удалите тестовый token без белого списка.
Как использовать
Использование такое же, как и с системным token. Поместите сам token в заголовокAuthorization. Префикс Bearer необязателен.
Распространенные ошибки
Связанная документация
API запроса баланса
Проверяйте баланс своего аккаунта с помощью персонального token доступа
API запроса логов
Получайте записи вызовов по диапазону времени для сверки
API управления token
Создавайте, ротируйте и удаляйте API-ключи программно
Как безопасно управлять API-ключами?
Границы разрешений и предотвращение утечек API-ключей